Computación cuántica y pruebas de conocimiento cero: qué se rompe, qué se demuestra y qué viene después en la criptografía de Bitcoin
Artículo 8 de 9 de la serie «Las Matemáticas Invisibles en Bitcoin». Hemos recorrido la curva, el hash, la firma, la dirección y la prueba de trabajo. Ahora toca preguntarse qué piezas dependen de supuestos que podrían caer, y qué matemáticas nuevas están llegando.
Todo lo que hemos visto descansa en suposiciones, no en teoremas: que nadie sabe resolver el logaritmo discreto en secp256k1 y que nadie sabe invertir SHA-256 con atajos. Las supuestas imposibilidades de hoy son los problemas de investigación de mañana. Este artículo examina dos fronteras que se tocan: la computación cuántica, que amenaza una parte de lo construido, y las pruebas de conocimiento cero, que son a la vez una consecuencia natural de lo que ya sabemos y una de las herramientas más prometedoras para lo que viene.
Una advertencia de método. Marcaremos cada afirmación como 🟢 (verificada en fuentes citadas), 🟡 (interpretación razonable) o 🔴 (tesis propia, no verificada). Y distinguiremos siempre entre estimaciones de recursos, que son cálculos teóricos, y demostraciones, que son máquinas funcionando.
Primera lente: lo que Shor y Grover cambian 🟢
Hay dos algoritmos cuánticos relevantes para Bitcoin.
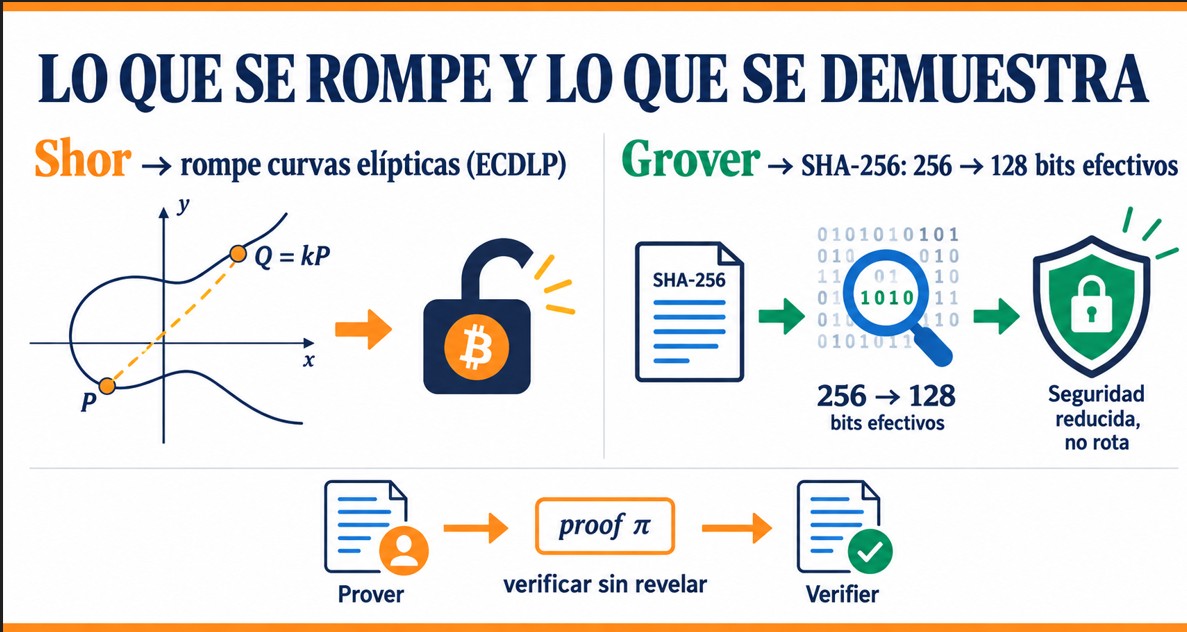
El algoritmo de Shor (Shor, 1995) resuelve en tiempo polinómico la factorización de enteros y los logaritmos discretos en un ordenador cuántico. Es el que amenaza las firmas: con una clave pública Q, permitiría calcular la clave privada d tal que Q = d·G, es decir, el problema que en el artículo 5 suponíamos inviable. Afecta tanto a ECDSA como a Schnorr, porque ambos usan la misma curva.
El algoritmo de Grover (Grover, 1996) acelera la búsqueda en espacios sin estructura de forma cuadrática: lo que cuesta 2ⁿ pasos clásicos cuesta del orden de 2ⁿ/² pasos cuánticos. Aplicado a SHA-256, la seguridad frente a búsqueda de preimágenes pasaría en teoría de 256 a 128 bits. Para el hash160 de las direcciones, de 160 a 80 bits. No es un colapso, sino una reducción de margen. Si esa ventaja teórica se traduce en una ventaja práctica en minería es una cuestión abierta (🟡) en la que no entraremos sin fuentes específicas.
La conclusión es asimétrica. La criptografía de firmas es la parte frágil; el hash es la parte robusta. Y esto nos devuelve al artículo 6: la dirección protege la clave pública con un hash hasta que gastas.
¿Cómo de cerca estamos? Estimaciones, no demostraciones 🟢
Conviene separar lo que existe de lo que se estima.
Lo que existe. Según Forbes, el procesador más avanzado de Google, Willow, tiene 105 qubits físicos. Ninguna máquina actual puede ejecutar el ataque a secp256k1.
Lo que se estima. En marzo de 2026, un equipo de Google Quantum AI con investigadores de Berkeley, la Ethereum Foundation y Stanford publicó un análisis de recursos titulado Securing Elliptic Curve Cryptocurrencies against Quantum Vulnerabilities: Resource Estimates and Mitigations (Babbush et al., 2026). Según su lectura:
- Un ataque con el algoritmo de Shor a secp256k1 necesitaría unos 1.200 a 1.450 qubits lógicos y entre 70 y 90 millones de puertas Toffoli.
- En una arquitectura superconductora con las hipótesis del artículo, harían falta menos de 500.000 qubits físicos, cifra que los autores presentan como una reducción de unas veinte veces respecto a estimaciones anteriores (según Forbes, 2026).
- Una ejecución duraría del orden de 18 a 23 minutos en hardware «de reloj rápido», y los autores analizan un ataque «al gastar» (on-spend): interceptar una transacción pública y calcular la clave antes de que se confirme. Estiman unos nueve minutos desde un estado preparado y una probabilidad algo inferior al 41 % de ganarle a un bloque de diez minutos.
En septiembre de 2026, la empresa IonQ publicó otra estimación: una máquina de iones atrapados con unos 20.000 qubits físicos tardaría unos 26 días por intento (The Quantum Insider, 2026). Es un cálculo de la propia empresa, publicado en su web, y la arquitectura que supone no existe a esa escala.
Dos lecturas honestas de estos datos:
- Las estimaciones han bajado. Si el hardware que se necesita se reduce un orden de magnitud en pocos años, la pregunta deja de ser «si es posible» y pasa a ser «cuándo», aunque nadie puede fijar la fecha.
- Estimar no es construir. Pasar de ~100 qubits físicos a cientos de miles con corrección de errores es un salto de ingeniería enorme. Ninguna de las dos fuentes afirma que el ataque sea inminente.
Un detalle revelador
El equipo de Google no publicó los circuitos del ataque, por prudencia. En su lugar, publicó una prueba de conocimiento cero que verifica que esos circuitos existen y hacen lo que dicen (Forbes, 2026). Es decir: para anunciar la amenaza a la criptografía de curva elíptica, usaron una herramienta criptográfica avanzada. Esa herramienta es nuestra segunda lente.
Qué está expuesto y qué no 🟢
No todos los fondos corren el mismo riesgo. Depende de si la clave pública ya es visible:
- Expuestas de forma permanente: salidas donde la clave pública está en la cadena, como las antiguas P2PK de la era de Satoshi (que los autores del análisis de Google cifran en más de 1,7 millones de BTC) y las direcciones que han gastado y se han reutilizado.
- Protegidas por un hash hasta que se gasta: direcciones que nunca han gastado. Mientras la clave pública sea desconocida, hay que invertir un hash, y ahí Grover solo recorta el margen. El riesgo aparece en el momento de gastar: la clave pública se publica en el mempool y comienza la carrera descrita arriba.
Por eso la recomendación práctica de la comunidad técnica es evitar reutilizar direcciones y minimizar la exposición de claves públicas (🟡, criterio de buenas prácticas).
Lo que se está haciendo
Criptografía poscuántica estandarizada. En agosto de 2024, el NIST aprobó sus tres primeros estándares: FIPS 203 (encapsulación de claves basada en retículos), FIPS 204 (firma digital basada en retículos) y FIPS 205 (firma digital basada en funciones hash) (NIST, 2024). Son candidatos naturales para firmas futuras, aunque ocupan mucho más espacio que una firma de 64 bytes.
Propuestas dentro de Bitcoin. El borrador BIP-360 «Pay-to-Merkle-Root (P2MR)» (Beast, Heilman y Foxen Duke) propone un nuevo tipo de salida que elimina la vía de gasto por clave de Taproot, vulnerable a una exposición prolongada, y mantiene los scripts. Según su propio texto, no protege contra ataques de exposición corta, que requerirían firmas poscuánticas en una propuesta futura. Su estado es borrador: no está activado.
Un matiz de rigor: que existan propuestas no significa que vayan a adoptarse. Cualquier cambio en Bitcoin exige consenso social amplio, y ese proceso es lento por diseño.
Segunda lente: pruebas de conocimiento cero 🟢
Volvamos al artículo 5. Allí dijimos que una firma es una prueba de que conoces un secreto sin mostrarlo. Una prueba de conocimiento cero (ZK) formaliza exactamente esa idea. Su definición clásica es de Goldwasser, Micali y Rackoff (1989): un probador convence a un verificador de que una afirmación es cierta sin revelar nada más que el hecho de que es cierta.
Un ejemplo con números que ya conoces
Usemos la curva de juguete del artículo 5 (módulo 43, G = (2, 12), orden 31), con clave privada d = 13 y clave pública Q = (13, 21). El protocolo de identificación de Schnorr hace lo siguiente:
- Compromiso. El probador elige un nonce k = 9 y envía R = k·G = (20, 40).
- Desafío. El verificador envía un número aleatorio e = 5.
- Respuesta. El probador responde s = k + e·d mod 31 = 12.
- Comprobación. El verificador comprueba que s·G = R + e·Q. Sale (37, 36) en ambos lados.
El verificador queda convencido. ¿Aprendió d? Aquí está la gracia, y tres propiedades que hemos comprobado con código (🟢):
- Completitud: si el probador conoce d, siempre pasa.
- Conocimiento cero: cualquiera, sin conocer d, puede fabricar transcripciones indistinguibles. Basta elegir primero e = 7 y s = 20 y despejar R = s·G − e·Q = (20, 3). El verificador acepta. Esa transcripción no demuestra nada a un tercero, y por tanto una transcripción real tampoco revela nada.
- Solidez (extracción): si un probador pudiera responder a dos desafíos distintos con el mismo compromiso, de las dos respuestas se despeja d (aquí, 13). Por eso debe de conocerlo para poder responder siempre.
De la prueba a la firma
Hay un último paso. Si en lugar de que el verificador envíe el desafío, este se calcula como un hash del compromiso y del mensaje, e = hash(R, Q, mensaje), la prueba deja de ser interactiva. Eso se conoce como transformación de Fiat–Shamir, y el resultado es exactamente la firma Schnorr del BIP-340 que vimos en el artículo 5. Una firma Schnorr es una prueba de conocimiento cero hecha no interactiva y atada a un mensaje. La firma no era una idea aislada: era la primera de una familia.
De la firma a las pruebas generales: SNARK y STARK 🟢
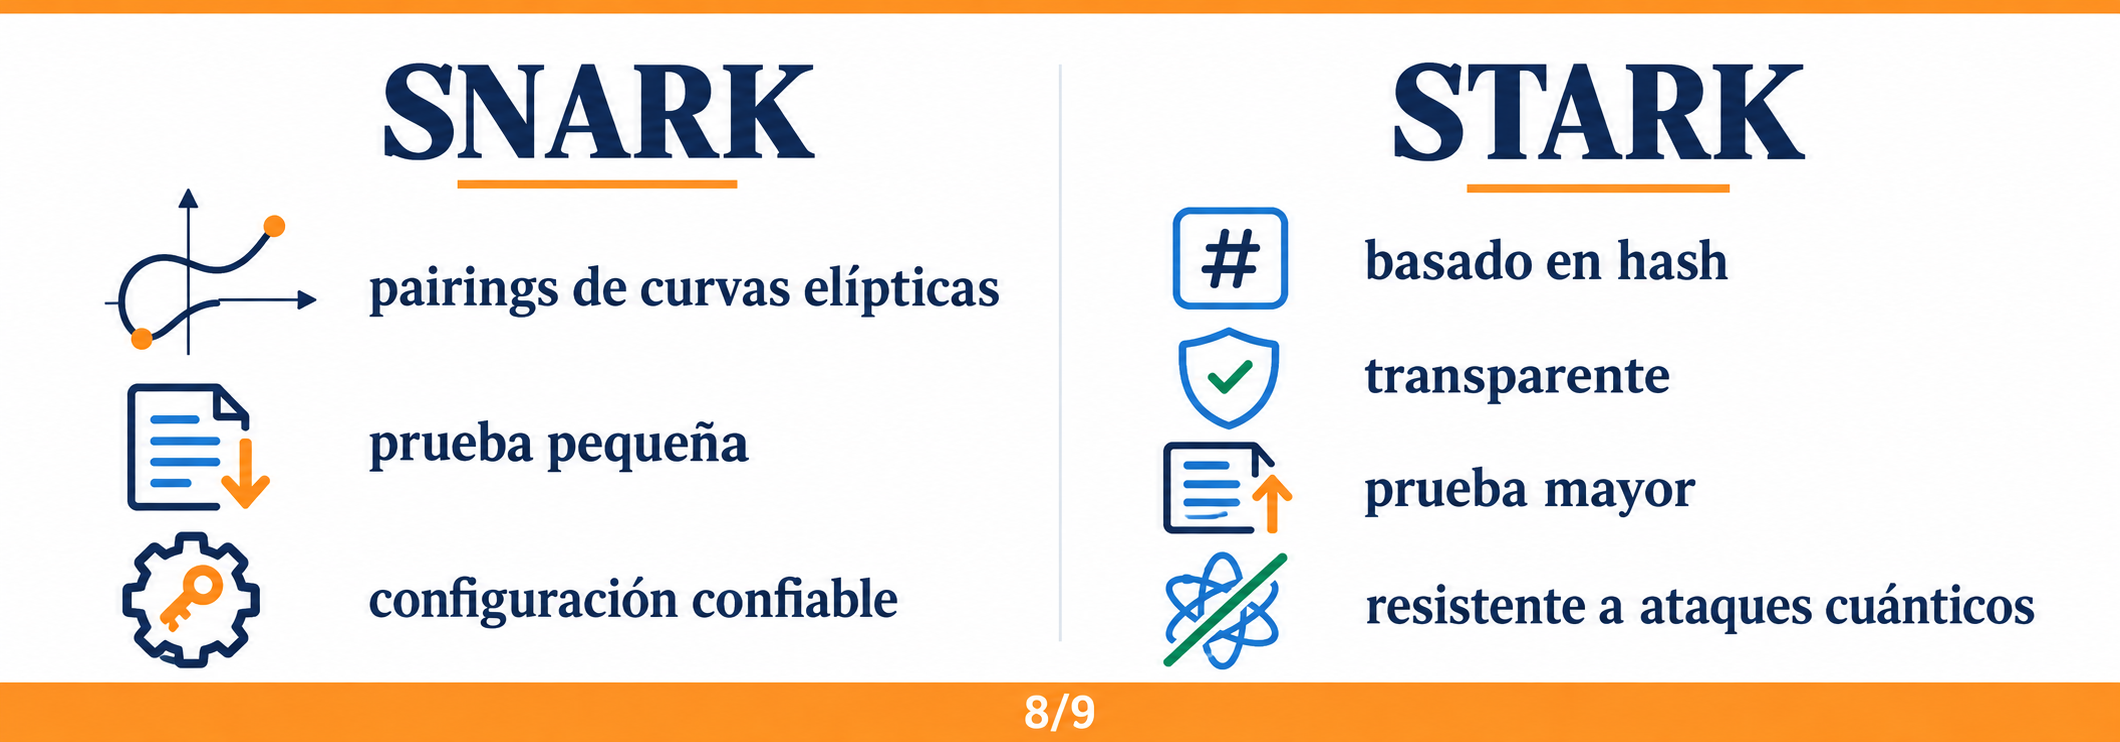
Las pruebas modernas no demuestran solo «conozco el secreto de esta clave», sino algo mucho más general: «este cálculo, de millones de pasos, se ejecutó correctamente», y la prueba es muy pequeña y se verifica rápido. Hay dos grandes familias:
| SNARK | STARK | |
|---|---|---|
| Base matemática | Emparejamientos sobre curvas elípticas (habitual) | Funciones hash y códigos |
| Tamaño de la prueba | Muy pequeño (p. ej. tres elementos de grupo en Groth, 2016) | Mayor |
| Configuración inicial | Muchos sistemas requieren una «ceremonia» de confianza | Transparente: no la necesita |
| Frente a ordenadores cuánticos | Depende de curvas elípticas, por lo que es vulnerable a Shor | Basado en hash; sus autores lo presentan como seguro frente a ataques cuánticos (Ben-Sasson et al., 2018) |
Un detalle que conecta con la primera lente: los STARK se apoyan en el mismo ingrediente que consideramos robusto, la función hash. Es decir, la herramienta ZK más resistente a lo cuántico se construye con las mismas piezas que Bitcoin ya usa. Esto es una observación (🟡), no una promesa de seguridad.
¿Y qué tiene que ver con Bitcoin? 🟡
Bitcoin Script es deliberadamente limitado y no puede verificar pruebas generales de forma nativa. Varias líneas de investigación buscan cambiar eso sin romper su filosofía de simplicidad:
- BitVM, publicado en 2023, propone verificar cálculos arbitrarios fuera de la cadena con un mecanismo de pruebas de fraude, sin cambiar las reglas de consenso.
- ColliderVM (Kolobov, Levy y Naor, 2025) propone computación con estado en Bitcoin sin soft fork y sin pruebas de fraude, y sus autores indican que acerca el script de verificación de pruebas STARK a ser práctico.
- BIP-347 (OP_CAT en Tapscript) (Heilman y Sabouri) propone reactivar un opcode que concatena datos y facilitaría estas verificaciones. Su especificación está marcada como completa, pero eso significa que el texto está terminado, no que esté activado en Bitcoin.
- Citrea, un proyecto de capa 2 con pruebas ZK, y demostraciones como la verificación de una prueba STARK en una red de pruebas (signet) que difunde algún medio especializado: son avances de investigación, no cambios en la red principal. Cualquier cifra de coste que se cite debe tratarse como estimación.
El patrón general es claro: las pruebas de conocimiento cero se están convirtiendo en la herramienta con la que Bitcoin podría escalar y ampliar su funcionalidad sin sacrificar su verificabilidad. El hecho de que su verificación sea barata y su producción cara es, curiosamente, la misma asimetría que hace funcionar la prueba de trabajo.
Compruébalo tú mismo
Las cifras del ejemplo de Schnorr de este artículo (la prueba honesta, la transcripción simulada y la extracción de la clave) se han calculado con un pequeño programa en Python. Puedes descargarlo y ejecutarlo en tu ordenador para obtener los mismos números. No necesita instalar nada ni toca dinero real.
Descargar el código (.zip) Programa de este artículo: zk_schnorr_juguete.py (usa curva_juguete.py, incluido en el zip)
Falsadores de este artículo
- F1. Si se demuestra con hardware real un ataque de Shor sobre un problema de logaritmo discreto en curva elíptica de tamaño criptográficamente relevante, y no una simulación o una estimación, la afirmación de que «hoy no existe una máquina capaz» queda refutada.
- F2. Si las siguientes estimaciones de recursos independientes para secp256k1 dejan de bajar o suben respecto a las de 2026, la tendencia de reducción que describimos deberá matizarse.
- F3. Si se publica un ataque práctico contra el hash SHA-256 mejor que la fuerza bruta, o una reducción más fuerte que la cuadrática de Grover, la lectura de que «el hash es la parte robusta» caería.
- F4. Si el ejemplo del protocolo de Schnorr de este artículo no se reproduce, el artículo es incorrecto.
Conclusión
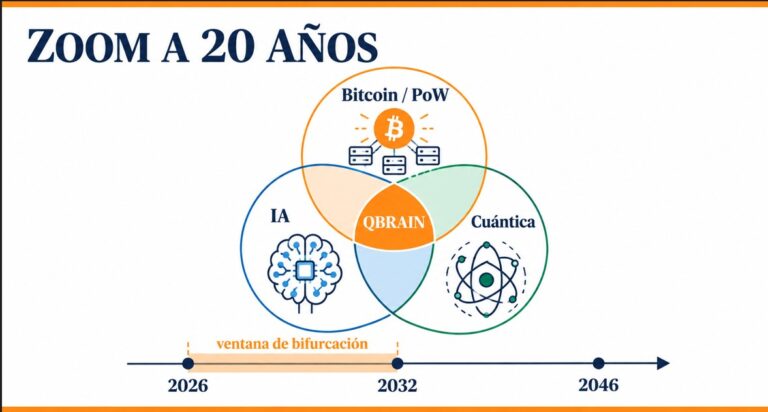
La criptografía de firmas de Bitcoin es la pieza más expuesta al horizonte cuántico, el hash es la más robusta, y las pruebas de conocimiento cero son a la vez una consecuencia de lo que ya sabemos y una de las herramientas con más potencial de lo que viene. Hasta aquí hemos distinguido con cuidado lo que se sabe de lo que se estima. En el último artículo cambiaremos de escala y haremos un ejercicio de prospectiva: ¿hacia dónde nos llevan estas matemáticas en los próximos veinte años, cuando se encuentren con la aceleración de la inteligencia artificial y la computación cuántica?
Si quieres profundizar con lecturas en español, en nuestra librería Bitcoin hay una selección curada de libros sobre Bitcoin y criptografía, pensada como educación Bitcoin y contenido para bitcoiners. (Los enlaces a libros de Amazon se indicarán como enlaces de afiliado.)
Preguntas frecuentes
En teoría, el algoritmo de Shor permitiría calcular una clave privada a partir de una clave pública en secp256k1. Hoy no existe una máquina capaz de hacerlo; las estimaciones de recursos publicadas en 2026 sitúan el requisito en cientos de miles de qubits físicos con corrección de errores.
Es un método para convencer a alguien de que una afirmación es cierta sin revelar nada más que su veracidad. La firma Schnorr de Bitcoin es una prueba de conocimiento cero no interactiva ligada a un mensaje.
Los SNARK suelen basarse en emparejamientos sobre curvas elípticas, dan pruebas muy pequeñas y muchos requieren una configuración inicial de confianza. Los STARK se basan en funciones hash, no necesitan esa configuración y se consideran resistentes a ataques cuánticos, a cambio de pruebas mayores.
Es un borrador que propone el tipo de salida Pay-to-Merkle-Root (P2MR), que elimina la vía de gasto por clave de Taproot para reducir la exposición a ataques cuánticos prolongados. No está activado.
Referencias
- Babbush, R., Zalcman, A., Gidney, C., Broughton, M., Khattar, T., Neven, H., Bergamaschi, T., Drake, J. y Boneh, D. (2026). Securing Elliptic Curve Cryptocurrencies against Quantum Vulnerabilities: Resource Estimates and Mitigations. Google Quantum AI. https://quantumai.google/static/site-assets/downloads/cryptocurrency-whitepaper.pdf
- Beast, H., Heilman, E. y Foxen Duke, I. (borrador). BIP 360: Pay-to-Merkle-Root (P2MR). https://github.com/bitcoin/bips/blob/master/bip-0360.mediawiki
- Ben-Sasson, E., Bentov, I., Horesh, Y. y Riabzev, M. (2018). Scalable, transparent, and post-quantum secure computational integrity. https://eprint.iacr.org/2018/046
- Forbes. (2026, 31 de marzo). Google finds quantum computers could break Bitcoin sooner than expected. https://www.forbes.com/sites/digital-assets/2026/03/31/google-finds-quantum-computers-could-break-bitcoin-sooner-than-expected/
- Goldwasser, S., Micali, S. y Rackoff, C. (1989). The knowledge complexity of interactive proof systems. SIAM Journal on Computing, 18(1), 186–208. https://doi.org/10.1137/0218012
- Groth, J. (2016). On the size of pairing-based non-interactive arguments. https://eprint.iacr.org/2016/260
- Grover, L. K. (1996). A fast quantum mechanical algorithm for database search. https://arxiv.org/abs/quant-ph/9605043
- Heilman, E. y Sabouri, A. BIP 347: OP_CAT in Tapscript. https://github.com/bitcoin/bips/blob/master/bip-0347.mediawiki
- Kolobov, V. I., Levy, A. M. y Naor, M. (2025). ColliderVM: Stateful computation on Bitcoin without fraud proofs. https://eprint.iacr.org/2025/591
- NIST. (2024, 13 de agosto). NIST releases first 3 finalized post-quantum encryption standards. https://csrc.nist.gov/news/2024/postquantum-cryptography-fips-approved
- Shor, P. W. (1995). Polynomial-time algorithms for prime factorization and discrete logarithms on a quantum computer. https://arxiv.org/abs/quant-ph/9508027
- The Quantum Insider. (2026, 8 de septiembre). IonQ estimates 20,000-qubit machine could break Bitcoin’s secp256k1 in 26 days. https://thequantuminsider.com/2026/09/08/ionq-estimates-20000-qubit-machine-could-break-bitcoin-secp256k1-26-days/
- Wuille, P., Nick, J. y Ruffing, T. (2020). BIP 340: Schnorr Signatures for secp256k1. https://github.com/bitcoin/bips/blob/master/bip-0340.mediawiki
Nota de transparencia: este artículo ha sido elaborado con la asistencia de un asistente de escritura (Claude). Los ejemplos han sido comprobados con código. Las cifras de las estimaciones cuánticas proceden de la lectura de las fuentes citadas y deben contrastarse con los documentos originales; las citas y enlaces deben ser validados por Kiko Tsuki antes de publicar.
Valor por valor: ¿te ha servido esta serie?
En Nakamotobook el contenido es de acceso libre, sin muros de pago. Si lo que has leído te ha aportado valor, puedes devolverlo como creas justo con unos sats por Lightning. Es voluntario y sin contrapartida: no desbloquea contenido ni es una compra.
Dirección Lightning: Tomyy@coinos.io
Escanea el código QR con tu cartera Lightning o copia la dirección. Comprueba siempre que coincide con la de arriba antes de enviar.
Compartir el artículo, comentarlo o corregirnos un error también es valor. Las donaciones no constituyen asesoramiento financiero ni una inversión.

Kiko Tsuki es escritor de ciencia ficción y editor de una revista digital centrada en Bitcoin y la cultura libertaria. En sus textos explora cómo la tecnología descentralizada transforma la vida cotidiana y la relación de las personas con el poder. Cree en una futura Holocracia.